Certificado SSL Automático
Chega de instalações manuais ou certificados que expiram: automatize seus certificados SSL com o ACME. Basta escolher quantos domínios pretende proteger, instalar o cliente ACME, e ele trata da emissão, renovação e instalação automaticamente.
Vantagens do Certificado SSL automático ACME


Principais questões sobre SSL automático
Como automatizar meu certificado SSL?
O ACME é um protocolo para automatizar certificados SSL de ponta a ponta – solicitação, validação, emissão, instalação e renovação. Com o ACME, você obtém:
Mantenha-se protegido automaticamente. Seu certificado é renovado 28 dias antes de expirar. Sem lembretes, sem renovações manuais e sem interrupções inesperadas. Depois de configurado, o processo ocorre sozinho.
Evite mais de 8 renovações de SSL por ano. Ciclos de vida de certificado mais curtos significam que você precisará atualizar os certificados mais de 8 vezes ao ano. As renovações automatizadas eliminam esse trabalho manual de renovação.
Substituição automática de SSL. Se um certificado for revogado, a automação realiza o processo de substituição automaticamente.
Por que o prazo do certificado SSL está ficando mais curto?
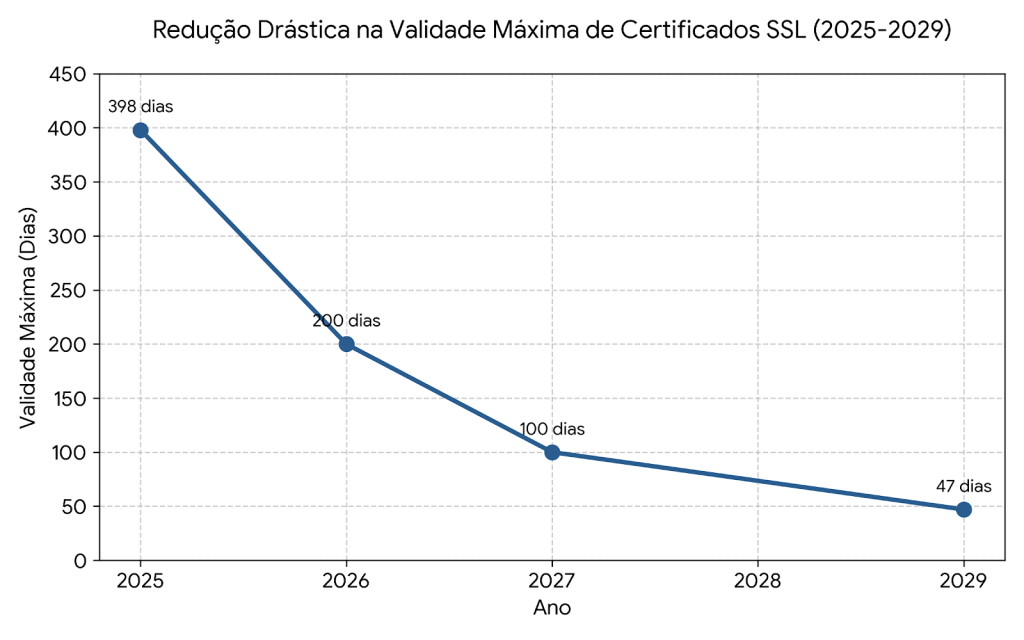
Antigamente, os certificados SSL tinham validade superior a cinco anos; hoje, duram apenas 200 dias. No entanto, esse prazo está diminuindo: a previsão é que, até 2029, eles passem a expirar a cada 47 dias. Embora a necessidade de atualizar certificados SSL/TLS com mais frequência possa parecer um transtorno, o setor está adotando essa mudança para aumentar a segurança.
Mudança do setor para validade de 47 dias em certificados SSL/TLS até 2029
A partir de março de 2026, os certificados SSL/TLS passarão gradualmente do atual período de validade de 398 dias para uma duração significativamente menor, de 47 dias, até 2029. Em 11 de abril de 2025, o CA/Browser Forum aprovou a Votação SC-081v3, uma proposta da Apple que visa reformular a forma como as organizações gerenciam certificados e os ciclos de vida de validação. A votação reduz os períodos de validade dos certificados para:
- Março de 2026: Validade de aproximadamente 6 meses
- Março de 2027: Validade de aproximadamente 3 meses
- Março de 2029: validade de 47 dias
Como funciona o protocolo ACME?
Assim que sua assinatura estiver ativa e o domínio necessário tiver sido adicionado, você poderá conectar seu cliente ACME à Sectigo utilizando as credenciais ACME fornecidas. Seu cliente ACME então:
- Solicitará um certificado à Sectigo,
- Concluirá a validação do domínio automaticamente,
- Baixará o certificado emitido,
- Instalará no servidor
- Renovará automaticamente antes da expiração.
Este processo se repete automaticamente durante o período de assinatura ativa.
Quais clientes ACME são suportados?
O Sectigo ACME é compatível com diversos clientes, incluindo:
- Certbot – Recomendado para ambientes Linux, Windows e macOS
- acme.sh – Um cliente baseado em shell adequado para usuários avançados
- Posh-ACME – Ideal para usuários do Windows PowerShell
- win-acme – Para ambientes Windows/IIS
- cert-manager – Projetado para ambientes baseados em Kubernetes
Preciso de acesso administrativo total ao meu servidor ou ambiente de hospedagem?
Na maioria dos casos, para utilizar o Sectigo ACME SSL, você precisa de acesso administrativo (root ou sudo) ao seu servidor web ou ambiente de nuvem para instalar e gerenciar certificados SSL. Este serviço é mais adequado para:
- Servidores auto-hospedados (Apache, NGINX, IIS)
- Ambientes de nuvem (AWS, Azure, Google Cloud, etc)
- Kubernetes
Posso usar o Sectigo ACME em hospedagem compartilhada?
Você pode usar o Sectigo ACME SSL se o seu provedor de hospedagem oferecer:
- Acesso SSH – Necessário para executar clientes ACME, como o Certbot ou o acme.sh.
- Instalação de SSL personalizado – O painel de controle da sua hospedagem (por exemplo, cPanel, Plesk) permite fazer o upload de certificados SSL.
- Cron jobs ou tarefas agendadas – Habilita renovações automatizadas via ACME.
O que significa "cobrança por domínio"?
A cobrança baseia-se em cada domínio, subdomínio ou *wildcard* adicionado à assinatura ACME. Exemplos:
- superdominios.org = 1 domínio faturável (o www. está incluído por padrão)
- painel.superdominios.org = 1 domínio faturável
- dns.superdominios.org = 1 domínio faturável
- *.superdominios.org = 1 domínio wildcard faturável
Isso significa que não há cobrança por emissão ou renovação de certificado. A cobrança é feita por cada item de domínio adicionado à assinatura.
O certificado é válido por 1 ano? Por que recebo um certificado de 90 dias se paguei por 1 ano?
A assinatura geralmente é válida por um ano, mas os certificados individuais emitidos via ACME têm curta duração, tipicamente em torno de 90 dias.
Esse é o comportamento padrão do ACME. Em vez de um único certificado de longa duração, o cliente ACME substitui automaticamente o certificado antes que ele expire.
Existem tutoriais de configuração disponíveis?
Sim. Oferecemos guias de configuração para muitos tipos comuns de servidores, painéis de controle e ambientes ACME. Você pode consultar nossos manuais de configuração do ACME aqui.